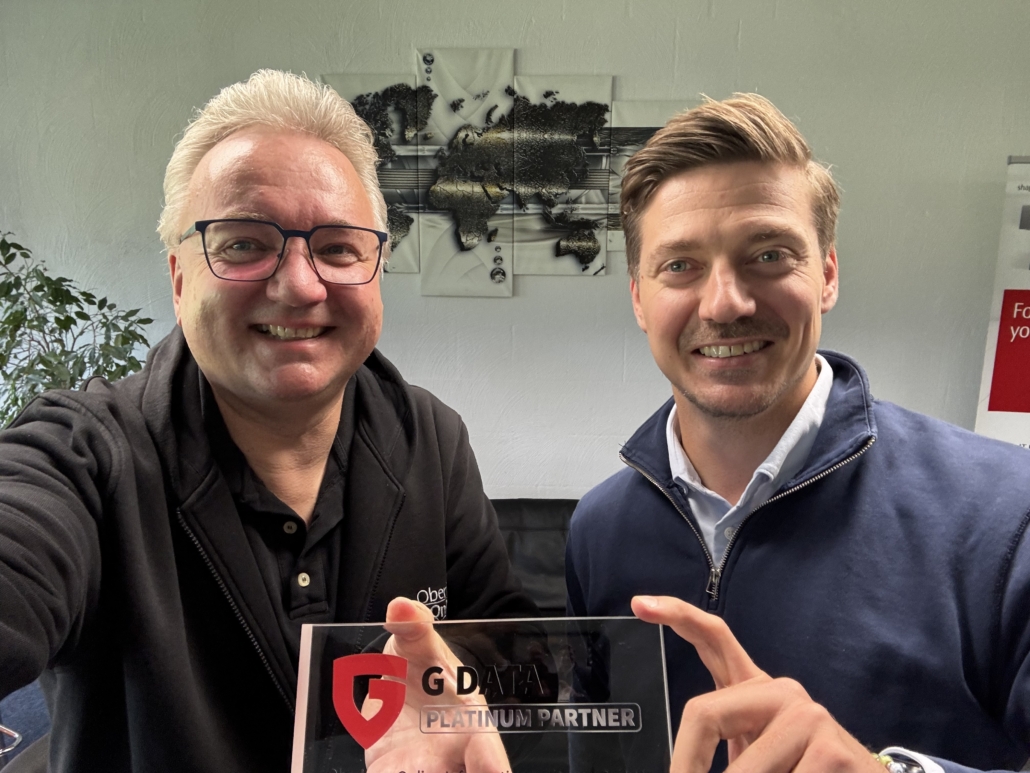
Frisch mit dem Readers´Choice Award  in Platin von Security Insider ausgezeichnet wurde unser langjähriger Partner G DATA CyberDefense AG aus Bochum. Das bedeutet Platz 1 aller angetretenen Security Awareness Angebote. Wir gratulieren Euch und sind wieder einmal bestätigt darin, unseren Kunden die Security Trainings von G DATA anzubieten.

Als NIS2 betroffenes Unternehmen setzen auch wir selbst zur Schulung und Sensibilisierung unserer Mitarbeitenden auf G DATA.

Auch wir haben Platin erhalten und dürfen Euch jetzt als G DATA Platinum Partner beraten und betreuen. Diese höchste Partnerstufe ist auch eine Anerkennung unserer langjährigen Partnerschaft auf Augenhöhe. Wir sagen auch an dieser Stelle danke und freuen uns auf eine spannende gemeinsame Zukunft.

Zum Thema Zukunft: G DATA XDR ist jetzt schon bei uns als managed Service buchbar. XDR ist das neueste veröffentlichte Produkt unseres Partners und bietet neben eienr modernen Web-GUI und einem schlankeren Agenten auch bessere Erkennung von Vorfällen, als eine klassische Endpoint-Lösung. Mehr dazu gerne bei uns unter 02261 9155050, oder im Live-Termin mit einem unserer Experten.


EPP, XDR oder MDR: Welche Sicherheitslösung passt zu Ihrem Unternehmen?

Cyberangriffe werden raffinierter, die Anforderungen an die IT-Sicherheit wachsen. Wer heute eine neue Schutzlösung sucht, stößt schnell auf drei Kürzel: EPP, XDR und MDR. Wir erklären, was dahintersteckt und wie Sie die richtige Wahl treffen.

Warum die Wahl der richtigen Lösung so wichtig ist

Ein Virenscanner allein reicht heute nicht mehr aus. Angreifer tarnen Schadsoftware, nutzen unbekannte Schwachstellen und bewegen sich oft über Wochen unbemerkt im Netzwerk. Gleichzeitig steigen die regulatorischen Anforderungen, Stichwort NIS-2. Viele Unternehmen fragen sich deshalb: Genügt klassischer Endgeräteschutz, oder brauche ich mehr?

Die Antwort hängt davon ab, wie viel Sicherheitsarbeit Ihr Team selbst leisten kann und will. Als IT-Systemhaus aus dem Oberbergischen und G DATA Platin-Partner beraten wir Sie gemeinsam mit unserem Partner G DATA CyberDefense AG zu allen drei Varianten.

Endpoint Protection (EPP): die solide Basis

Endpoint Protection ist der Grundbaustein des Endgeräteschutzes. Die Lösung erkennt und blockiert bekannte Bedrohungen direkt am einzelnen Gerät, ob Notebook, PC oder Server.

Für wen geeignet? Für Unternehmen, die über eigene IT-Kompetenz verfügen und Sicherheitsmeldungen selbst auswerten und bearbeiten können.

Auf den Punkt: EPP ist der Einstieg in strukturierte IT-Sicherheit, setzt aber voraus, dass Meldungen intern bewertet und Maßnahmen selbst umgesetzt werden.

Extended Detection and Response (XDR): Schutz über das einzelne Gerät hinaus

XDR gilt als Stand der Technik bei der Abwehr von Cyberangriffen. Statt nur das einzelne Gerät zu betrachten, überwacht ein Agent kontinuierlich alle Aktivitäten und Prozesse. So werden auch komplexe, mehrstufige Angriffe sichtbar, die ein klassischer Virenschutz übersehen würde.

Die Software erkennt und priorisiert Vorfälle. Die Analyse, Bewertung und Reaktion übernimmt Ihr eigenes Team. Alternativ unterstützen wir Sie hierbei sehr gerne. Das erfordert Know-how und Zeit, bietet Ihnen aber die volle Kontrolle.

Für wen geeignet? Für Unternehmen mit eigener IT-Abteilung oder Security-Verantwortlichen, die Angriffe nachvollziehen und gezielt darauf reagieren möchten.

Die Vorteile von G DATA XDR im Überblick

  • Endpunktübergreifender Schutz für ein deutlich höheres Schutzniveau
  • Einfache Bedienung durch priorisierte Meldungen
  • Zentrale Verwaltung aller Endpunkte im Browser
  • DeepRay® und BEAST: Technologien, die getarnte und bisher unbekannte Schadsoftware erkennen
  • Datenhaltung ausschließlich in deutschen Rechenzentren
  • NIS-2-Konformität

Erweiterbar nach Ihrem Bedarf

G DATA XDR lässt sich um vier optionale Module ergänzen:

Modul Nutzen
24/7 TAM Service Persönliche Unterstützung rund um die Uhr, damit die Lösung optimal eingesetzt wird
Mail Protection Blockiert gefährliche E-Mails, Phishing und Spam für Microsoft Exchange Online
Mobile Device Management Schützt iOS- und Android-Geräte zentral und einfach
Device Control Regelt, welche Geräte an Unternehmensrechner angeschlossen werden dürfen

So passen Sie den Schutz gezielt an Ihre Anforderungen an.

Managed Detection and Response (MDR): das Rundum-Sorglos-Paket

Nicht jedes Unternehmen kann oder will sich intensiv selbst um IT-Sicherheit kümmern. Genau hier setzt MDR an: Ein Managed Security Operations Center (SOC) überwacht Ihre Umgebung rund um die Uhr, analysiert Vorfälle und reagiert im Ernstfall. Sie profitieren von der Expertise eines spezialisierten Teams, ohne selbst Sicherheitsexperten vorhalten zu müssen. Man spricht in diesem Zusammenhang auch von Managed Extended Detection and Response (MXDR).

Für wen geeignet? Für Unternehmen ohne eigene Security-Ressourcen, die trotzdem ein hohes Schutzniveau und schnelle Reaktionszeiten wünschen, auch außerhalb der Geschäftszeiten.

Die Unterschiede auf einen Blick

EPP XDR MDR
Schutzumfang Einzelnes Endgerät Endpunktübergreifend, kontinuierliche Überwachung aller Aktivitäten und Prozesse Wie XDR, zusätzlich mit Expertenbetreuung
Erkennung Bekannte Bedrohungen Auch komplexe Angriffe und Angriffsketten Auch komplexe Angriffe und Angriffsketten
Analyse & Reaktion Durch Ihr Team Durch Ihr Team Durch das Managed SOC (24/7)
Eigener Aufwand Mittel Mittel bis hoch Gering
Geeignet für Unternehmen mit eigener IT, die Meldungen selbst bearbeiten Unternehmen mit Security-Know-how, die volle Kontrolle wünschen Unternehmen, die IT-Sicherheit auslagern möchten

Gemeinsam ist allen Lösungen: Sicherheit „Made in Germany“

Ob EPP, XDR oder MDR: Die Technologien von G DATA werden seit mehr als 4 Jahrzehnten vollständig in Deutschland entwickelt, garantiert ohne Hintertüren. G DATA trägt das Siegel „IT Security Made in Germany“ und steht für Transparenz, Vertrauen und digitale Souveränität. Für Unternehmen, die besonderen Wert auf Datenschutz und persönliche Betreuung legen, ist das ein echter Mehrwert.

Welche Lösung ist die richtige für Sie?

Diese Fragen helfen bei der Orientierung:

  • Haben wir Mitarbeitende, die Sicherheitsmeldungen auswerten können? Wenn ja, sind EPP oder XDR eine gute Wahl.
  • Wollen wir Angriffe selbst nachvollziehen und steuern? Dann bietet XDR die nötige Transparenz.
  • Können wir eine Überwachung rund um die Uhr selbst leisten? Wenn nicht, ist MDR die sinnvolle Option.
  • Welche regulatorischen Anforderungen müssen wir erfüllen? Gerade bei NIS-2 lohnt sich eine individuelle Beratung.

Wir beraten Sie persönlich

Die perfekte Lösung gibt es nicht von der Stange. Als Oberberg-Online analysieren wir gemeinsam mit Ihnen Ihre Ausgangslage, Ihre Ressourcen und Ihre Anforderungen und empfehlen die Lösung, die wirklich zu Ihrem Unternehmen passt. Von der Einführung über die Konfiguration bis zum laufenden Betrieb stehen wir Ihnen als Ansprechpartner aus der Region zur Seite.

Sprechen Sie uns an: Wir freuen uns auf ein unverbindliches Beratungsgespräch.

Kontakt: www.oberberg.net

Weitere Informationen zu den Lösungen unseres Partners finden Sie auf der Website der G DATA CyberDefense AG. Artikel mit Hilfe von KI strukturiert, Titelbild KI-generiert.

Die diesjährige it-sa in Nürnberg naht – und damit die Frage, wen von Euch wir vor Ort sehen?

2026 sind wir als Mitaussteller am Stand unseres Partners ForeNova Technologies GmbH für Euch vor Ort. Ihr findet uns in Halle 6 am Stand 6-404 und wir haben da einen coolen Tipp für Euch, warum Ihr Euch unbedingt sehen lassen solltet:

Neben der 24/7 MDR Lösung mit SOC in Nürnberg, die alleine schon den Besuch rechtfertigen würde, gibt es ein interaktives Cyber-Defense-Game. Dabei gibt es natürlich auch etwas zu gewinnen.

Der Hauptpreis: 1 Jahr NovaMDR kostenfrei für Euer Unternehmen! Wenn das kein Knüller ist, wissen wir´s auch nciht mehr. Dazu gibt es natürlich weitere Gewinne.


Worum dreht es sich beim Game?

Ihr übernehmt eine Rolle, die ihr vermutlich bestens kennt: Ihr seid Chef eines Mittelständlers oder dessen IT-Verantwortliche:r im Kampf gegen aktuelle Cyberbedrohungen.
Aber keine Sorge, einen Simulator Eures Arbeitsalltags haben wir nicht parat. Herausfordern werden wir Euch trotzdem, denn für den tollen Hauptgewinn müsst Ihr schon aktiv werden. 😉

Wann geht es los? Die Tore öffnen am 27.10.26 und schließen am 29.10.26 wieder.
Wo findet Ihr uns? it-sa 2026, NürnbergMesse, Stand 6-404 (Halle 6)

Ihr braucht ein Ticket? Kein Problem, denn das bekommt Ihr von ForeNova und uns hier: kostenfreies Messeticket

Also auf geht´s nach Nürnberg in die Herzkammer der IT-Security! Wir freuen uns auf Euch.

Termin mit mir machen? Einfach Mail an zurawski (at) oberberg ( Punkt ) net


Ausländische Geheimdienste nehmen deutsche Unternehmen immer stärker ins Visier

Warum das Thema auch für Ihr Unternehmen relevant ist – nicht nur für die IT-Abteilung

Spionage und Sabotage gegen deutsche Firmen sind längst kein Randthema mehr. Das zeigt der aktuelle Wirtschaftsschutzbericht 2026, den das Bundesamt für Verfassungsschutz gemeinsam mit dem Digitalverband Bitkom vorgestellt hat. Die Kernaussage: Immer mehr Angriffe auf deutsche Unternehmen lassen sich auf ausländische Nachrichtendienste zurückführen – Tendenz stark steigend.

Die wichtigsten Zahlen auf einen Blick

  • Für den Bericht wurden über 1.000 Unternehmen ab zehn Mitarbeitenden befragt.
  • Von den Unternehmen, die Opfer von Datendiebstahl, Industriespionage oder Sabotage wurden, konnte 2026 bereits mehr als jedes dritte (37 %) mindestens einen Angriff einem ausländischen Geheimdienst zuordnen.
  • Zum Vergleich: 2023 lag dieser Wert bei nur 7 %, im Vorjahr bei 28 %.
  • Der wirtschaftliche Gesamtschaden durch Diebstahl, Spionage und Sabotage liegt inzwischen bei über 200 Milliarden Euro pro Jahr – rund drei Viertel davon gehen auf klassische Cyberangriffe wie Phishing, Ransomware oder Schadsoftware zurück.
  • Besonders im Fadenkreuz: Firmen aus der Sicherheits- und Verteidigungsbranche sowie Unternehmen aus kritischen Bereichen wie Energie und Verkehr.

Was bedeutet das konkret?

Solche Angriffe sind längst nicht mehr nur ein abstraktes Risiko. Sie können Produktionsanlagen lahmlegen, Lieferketten unterbrechen und wertvolles technisches Know-how in falsche Hände geraten lassen. Wie real diese Bedrohung ist, zeigte sich erst im Frühjahr 2026, als das russische Verteidigungsministerium öffentlich Adressen deutscher Rüstungsunternehmen nannte – als Reaktion auf geplante Drohnenlieferungen an die Ukraine.

Wichtig zu wissen: Ein großer Teil dieser Angriffe läuft über ganz alltägliche digitale Einfallstore – etwa eine gefälschte E-Mail, ein unbedachter Klick auf einen Link oder ein zu einfaches Passwort. Genau hier setzt gute IT-Sicherheit an, lange bevor es zu einem größeren Schaden kommt.

Unsere Empfehlung

Sie müssen kein Rüstungsunternehmen sein, um ins Visier zu geraten – auch mittelständische Betriebe mit wertvollem Know-how oder sensiblen Kundendaten sind attraktive Ziele. Ein paar einfache, aber wirksame Maßnahmen helfen bereits deutlich:

  • Mitarbeitende regelmäßig für Phishing und Social Engineering sensibilisieren, z.B. mit den Awareness-Trainings unseres Partners G DATA CyberDefense
  • Zugänge und Passwörter konsequent absichern (z. B. durch Zwei-Faktor-Anmeldung), z.B. mit der Lösung CiscoDuo, die wir gerne live vorstellen
  • Systeme und Software aktuell halten, z.B. mit unserem Patch Management Angebot
  • Ein Notfallkonzept für den Ernstfall bereithalten, das wir gerne mit Ihnen und für Sie erstellen – mit BSI-zertifizierten Grundschutz-Praktikern
  • Eine Angriffs- und Einbrucherkennung unseres Partners Cybersense rettet dann, wenn doch einmal die Hürden überwunden wurden – ohne unnötige False Positives und als managed Service
  • 24/7 MDR-Service unseres Partners ForeNova Technologies bietet Ihnen auch dann Schutz, wenn Ihre IT Dienst-, oder Wochenende hat – zu attraktiven Konditionen

Gerne unterstützen wir Sie dabei, Ihr Unternehmen gegen diese wachsende Bedrohung abzusichern – von der ersten Risikoeinschätzung bis zur technischen Umsetzung. Sprechen Sie uns an.


Quellen: Handelsblatt, „Sicherheit: Verfassungsschutz erwartet mehr Geheimdienstangriffe auf Firmen“, 26.08.2026; Bundesamt für Verfassungsschutz, Pressemitteilung zur Bitkom-Studie „Wirtschaftsschutz 2026“; Bitkom/Verfassungsschutz, Wirtschaftsschutzbericht 2026.
Text mittels KI strukturiert, Artikelbild mittels KI-generiert

Herzliche Einladung zu unserem nächsten Business-Frühstück am 06.10.2026 um 09:00 mit knusprigen Brötchen und frischem Kaffee.

In den Augen vieler unbedarfter Nutzer ist KI der absolute Hammer. IT-Verantwortliche haben jedoch zu Recht Schweißperlen auf der Stirn, wenn sie die Pressemeldungen der letzten Monate verfolgt haben. KI bricht aus und greift Unternehmensnetze an, KI findet Schwachstellen in Software und programmiert gleich den passenden Exploit dazu.
Softwarehersteller können Sicherheitsupdates gar nicht schnell genug bereitstellen. Und IT-Teams? Die kommen bei der eigentlich erforderlichen Anzahl an Patches gar nicht hinterher.

Genau um diese Problemstellungen dreht sich alles beim aktuellen Business-Frühstück. Wir freuen uns, dass wir den IT-Sicherheitsexperten Steve Schmidt von ThreatLocker als Referenten gewinnen konnten.

Steve ist durch die elterliche IT-Firma seit frühester Kindheit im Thema und hat einen universitären und juristischen Hintergrund. Daneben hat er bei einem deutschen MSSP ein SOC aufgebaut und geleitet. Beste Voraussetzungen also, für eine spannende Session.

Anmeldung zum Business-Frühstück am 06.10.2026

Name


In einem aktuellen Beitrag empfiehlt das BSI weiterzulesen, wenn man am Schreibtisch sitzt…

und zwar weil genau dort viel Cyberattacken Ihren Ansatz finden. Ob Arbeitsplatz-PC, Server, das Office-Software-Paket, oder der Webbrowser. Alle der täglich genutzten Systeme und Programme bieten oftmals Einfallstore für Cyberangriffe. Große Sicherheitslücken entstehen durch fehlende Software-Patches und unsichere Einstellungen im Browser.

Schützen Sie Ihre Systeme durch regelmäßige Software-Updates, automatische Aktualisierungen, sichere Passwortstrategien, Zugangskontrollen und gezielte Mitarbeitendenschulungen.

Das sind zentrale Bausteine für eine deutliche Steigerung der IT-Sicherheit, gerade auch für kleinere und mittlere Unternehmen.

Die BSI-Prasidentin Claudia Plattner empfiehlt allen KMU dringend einen CyberRisikoCheck durchführen zu lassen. Das ist mit geringen Mitteln und wenig Zeitaufwand machbar. Oberberg-Online bietet als vom BSI authorisierter Dienstleister den CyberRisikoCheck an.

  • Zeitaufwand für Sie: ca. 3 Stunden (den Rest machen wir)
  • planbare Kosten: einmalig EURO 880,00
  • Sie erhalten ein Ergebnisprotokoll mit vorgeschlagenen Maßnahmen und einer Matrix, welche Bereiche gut sind, oder eben besser werden können

Jetzt einen CyberRisikoCheck buchen.

Bestellformular CyberRisikoCheck

Name des Ansprechpartners
Preis: 880€ (zzgl. MwSt.)


Neue Schadsoftware „Sleepwalker“: Warum sie selbst gute Antiviren-Programme austrickst

Sicherheitsforscher haben eine neue Schadsoftware für Windows-Rechner entdeckt, die besonders raffiniert vorgeht: Sie versteckt sich in einem vertrauenswürdigen Antivirenprogramm des Herstellers ESET und wartet dort quasi „schlafend“, bis sie ein geheimes Signal erhält. Für klassische Firewalls bleibt sie dabei unsichtbar. Wir erklären, was dahintersteckt – und was das für Unternehmen bedeutet.

Was ist passiert?

Der Sicherheitsforscher Dominik Reichel hat eine neue Schadsoftware mit dem Namen „Sleepwalker“ („Schlafwandler“) analysiert. Anders als die meisten Schadprogramme baut sie keine eigene Verbindung ins Internet auf, über die sie sich verraten könnte. Stattdessen liegt sie unauffällig im Arbeitsspeicher eines infizierten Rechners und beobachtet nur den ankommenden Datenverkehr. Erst wenn ein exakt passendes, komplex verschlüsseltes „Wecksignal“ eintrifft, wird sie aktiv.

Warum ist das so gefährlich?

Die Angreifer nutzen einen Trick: Sie schleusen ihre Schadsoftware in eine echte, legitime Antiviren-Software von ESET ein, indem sie eine gefälschte Programmdatei unterschieben. Startet das Antivirenprogramm, lädt es unwissentlich die manipulierte Datei mit – und die Schadsoftware läuft fortan getarnt als vertrauenswürdiger Prozess. Betriebssystem und Sicherheitswerkzeuge schlagen keinen Alarm, weil die verdächtigen Aktivitäten scheinbar von einer bekannten, seriösen Anwendung ausgehen.

Zusätzlich sind die Steuerbefehle stark verschlüsselt und teils über ungewöhnliche Kanäle unterwegs, etwa über interne Kommunikationswege von Virtualisierungssoftware (VMware) oder versteckt in ganz normalen DNS-Anfragen – also den technischen Vorgängen, die im Hintergrund ablaufen, wenn man eine Webadresse aufruft. Solcher Datenverkehr wird von Firewalls in der Regel durchgelassen, da er für den normalen Internetbetrieb notwendig ist.

Was bedeutet das für Unternehmen?

Klassische Schutzmechanismen, die verdächtige Netzwerkverbindungen erkennen sollen, greifen bei Sleepwalker kaum – eben weil die Malware selbst nichts „nach Hause funkt“ und sich als bekanntes Programm tarnt. Das zeigt: Ein alleiniges Vertrauen auf Firewalls und Standard-Virenschutz reicht nicht mehr aus. Wichtig sind zusätzlich:

  • Regelmäßige und geprüfte Updates von Sicherheitssoftware und Betriebssystem
  • Mehrschichtige Sicherheitskonzepte (z. B. Endpoint-Detection-Systeme, die auch auf Verhalten statt nur auf Signaturen achten, z. B. unser O.NET G DATA XDR)
  • ggf. Ersatz der vorhandenen ESET-Anwendung
  • Sensibilisierung der Mitarbeitenden, da ein erster unbefugter Zugriff auf ein System oft der Ausgangspunkt für solche Angriffe ist
  • Enge Abstimmung mit dem IT-Dienstleister, um aktuelle Bedrohungen frühzeitig einordnen zu können

Woher die Angreifer stammen und wie sie sich ursprünglich Zugang zu den betroffenen Systemen verschaffen, ist bislang noch unklar. Sicherheitsforscher stellen entsprechende Erkennungsmerkmale zur Verfügung, mit denen IT-Verantwortliche ihre Systeme auf eine mögliche Infektion prüfen können.

Unser Rat

Auch wenn Sleepwalker aktuell noch keine breite, öffentlich bekannte Angriffswelle ausgelöst hat, zeigt der Fall exemplarisch, wie ausgeklügelt moderne Angriffe mittlerweile sind. Wir empfehlen Unternehmen, ihre IT-Sicherheitsstrategie regelmäßig zu überprüfen und nicht allein auf einzelne Schutzmaßnahmen zu vertrauen. Gerne unterstützen wir Sie dabei, Ihre Systeme abzusichern und auf dem aktuellen Stand zu halten – sprechen Sie uns an!


Quelle: t3n.de – „Windows-Sicherheit: Warum Antiviren-Programme die Sleepwalker-Backdoor übersehen“, 25.08.2026

Text und Titelbild mit KI bearbeitet und strukturiert.

Fachkräftemangel und wachsende Cyberbedrohungen bringen viele IT-Abteilungen an ihre Belastungsgrenze. Ein aktueller Gastbeitrag von Stefan Karpenstein (G DATA CyberDefense) auf Security-Insider zeigt: Ein Managed Security Operations Center (SOC) ist längst keine Notlösung mehr, sondern ein strategischer Baustein für resiliente Unternehmens-IT – ein Ansatz, den wir bei Oberberg-Online für unsere Kunden in der Region täglich leben.

Das Problem: zu viel Betrieb, zu wenig Vorsorge

In vielen IT-Teams bleibt kaum Zeit für Prävention. Der laufende Betrieb bindet fast alle Kapazitäten, während strukturierte Sicherheitsprozesse und eine durchgehende Netzwerküberwachung auf der Strecke bleiben. Gleichzeitig erfordert wirksame IT-Sicherheit Spezialwissen, um Bedrohungen richtig einzuordnen – genau das Wissen, das auf dem Arbeitsmarkt aktuell besonders knapp ist.

Die Lösung: Sicherheit rund um die Uhr, als Service

Ein Managed SOC übernimmt die kontinuierliche Überwachung der IT-Infrastruktur – 24/7, an 365 Tagen im Jahr. So erhalten auch mittelständische Unternehmen Zugang zu Technologien und Expertise, die sonst meist Großunternehmen vorbehalten sind. Entscheidend bleibt dabei der Mensch: Erfahrene Analysten erkennen, ob ein nächtliches Skript eine reguläre Wartung oder ein Angriffsversuch ist – eine Einordnung, die reine Technik allein nicht leisten kann.

Digitale Souveränität: der Standort zählt

Bei der Wahl eines Managed-SOC-Partners rät Karpenstein, neben Technik und Kosten auch den Unternehmenssitz zu berücksichtigen. Anbieter mit Sitz und Rechenzentren in Deutschland bzw. der EU bieten hohe Rechtssicherheit, da Daten im europäischen Rechtsraum bleiben. Bei US-Anbietern kann dagegen der CLOUD Act US-Behörden Zugriff auf Daten ermöglichen – auch wenn diese in Europa liegen. Hinzu kommen sprachliche und kulturelle Nähe: Im Ernstfall zählt schnelle, klare Kommunikation mit lokalen Ansprechpartnern.

Genau hier setzen wir an: Als IT-Systemhaus mit Sitz im Oberbergischen kennen wir die Anforderungen mittelständischer Unternehmen in der Region – mit deutschen Rechenzentren, direkten Ansprechpartnern und ohne Umwege über Drittländer.

Fazit

Ein Managed SOC ersetzt keine eigene IT-Verantwortung, sondern ergänzt sie dort, wo Kapazitäten fehlen. Richtig eingesetzt sorgt es für planbare Kosten, schnellere Reaktionszeiten und mehr Resilienz gegenüber Cyberangriffen.

Sie möchten wissen, ob ein Managed SOC auch für Ihr Unternehmen sinnvoll ist? Sprechen Sie uns an – wir beraten Sie gerne unverbindlich zu passenden IT-Sicherheitslösungen für Ihr Unternehmen.


Quelle: Stefan Karpenstein, G DATA CyberDefense AG, Gastbeitrag auf Security-Insider.de (19.06.2026)

Artikelbild KI-generiert mit ChatGPT

Achtung, Entwickler: Neue Schadsoftware-Welle bedroht Software-Lieferketten

Aktuell warnen IT-Sicherheitsexperten vor einer neuen Angriffswelle des Schadprogramms „Shai-Hulud“, das sich über das weit verbreitete npm-Ökosystem verbreitet – die zentrale Bezugsquelle für Software-Bausteine in unzähligen JavaScript-Anwendungen. Seit Anfang August wurden bereits über 440 Softwarepakete infiziert, darunter Bibliotheken mit zusammen mehr als zwei Milliarden Downloads pro Monat.

Das Perfide daran: Der Wurm tarnt sich nicht als offensichtlich schädliche Datei, sondern schleicht sich über ganz normale Softwareinstallationen ein. Im Hintergrund stiehlt er Zugangsdaten zu Code-Repositories, Cloud-Diensten und Build-Prozessen – und verbreitet sich darüber selbstständig weiter. Ein einziger infizierter Entwicklerrechner kann so zum Einfallstor für ganze Unternehmensnetzwerke werden.

Was bedeutet das für Ihr Unternehmen?

Wer eigene Software entwickelt oder Anwendungen einsetzt, die auf entsprechenden Bibliotheken basieren, sollte jetzt prüfen, ob betroffene Paketversionen im Einsatz sind. Zugangsdaten zu npm, GitHub, Cloud-Diensten, SSH und CI/CD-Systemen sollten im Zweifel vorsorglich erneuert werden.

Früherkennung statt böser Überraschung

Als IT-Systemhaus setzen wir bei Oberberg-Online auf Partner, die genau für solche Bedrohungslagen die passende Antwort haben. Mit der Cybersense GmbH aus Dortmund arbeiten wir eng zusammen, wenn es um moderne Deception-Technologie geht: Statt nur auf klassische Schutzmechanismen zu setzen, platziert Cybersense unsichtbare Köder auf Entwicklerrechnern und in Build-Umgebungen. Greift ein Angreifer oder ein Wurm wie Shai-Hulud darauf zu, schlägt das System sofort und gezielt Alarm – oft, bevor größerer Schaden entsteht.

„Der Wurm verrät sich in dem Moment, in dem er zugreift“, so Cybersense-Geschäftsführer Ralf Sturhan. Genau dieser Ansatz macht den Unterschied zwischen einem rechtzeitig gestoppten Vorfall und einem Sicherheitsvorfall, von dem man erst Wochen später aus der Presse erfährt.

Jetzt handeln – wir beraten Sie

Sie sind unsicher, ob Ihre Systeme betroffen sein könnten, oder möchten Ihre Entwicklungs- und Build-Umgebungen grundsätzlich besser absichern? Sprechen Sie uns an: Als zertifizierter Partner von Cybersense unterstützen wir Sie dabei, Früherkennung für Ihre IT-Infrastruktur einzurichten und Ihr Unternehmen gegen Supply-Chain-Angriffe wie Shai-Hulud zu wappnen.

👉 Kontaktieren Sie unser Team jetzt für eine unverbindliche Sicherheitsberatung.

Quelle: Pressemitteilung der Cybersense GmbH, Dortmund, 10. August 2026

Artikelbild von Cybersense, mit KI bearbeitet

Die Meldungen in der Presse häufen sich. Die KI-Systeme von OpenAI, Anthropic und ganz neu auch von Meta sind unerlaubt aus geschützten Umgebungen ausgebrochen und haben sich Zugang in fremde Unternehmensnetze verschafft.

Hierbei sehen die klassischen Verteidigungssysteme leider sehr alt aus, denn Firewalls, Endpoint-Protection & Co. wurden einfach überwunden. Angesichts automatisierter Schwachstellenanalyse und dem Schreiben von Exploits dazu, sowie automatisierten Angriffen, schlagen der Verfassungsschutz und das BSI Alarm.

Aber wie können Unternehmen darauf reagieren? Während klassische Security-Systeme nicht alarmieren, erkennt und stoppt Cybersense solche Attacken. Wie das funktioniert, zeigt unser Partner im Webcast am 18.08.2026.

JETZT HIER ANMELDEN: Cybersense Webcast „Ist KI außer Kontrolle?“

Wer am 18.08. keine Zeit hat, muss nicht leer ausgehen, denn wir zeigen Euch gerne die Lösung in einem persönlichen Termin. Terminwünsche gerne via 02261 9155050 an uns kommunizieren.


(Artikelbild kontrolliert mit KI erstellt)