Ausländische Geheimdienste nehmen deutsche Unternehmen immer stärker ins Visier

Warum das Thema auch für Ihr Unternehmen relevant ist – nicht nur für die IT-Abteilung

Spionage und Sabotage gegen deutsche Firmen sind längst kein Randthema mehr. Das zeigt der aktuelle Wirtschaftsschutzbericht 2026, den das Bundesamt für Verfassungsschutz gemeinsam mit dem Digitalverband Bitkom vorgestellt hat. Die Kernaussage: Immer mehr Angriffe auf deutsche Unternehmen lassen sich auf ausländische Nachrichtendienste zurückführen – Tendenz stark steigend.

Die wichtigsten Zahlen auf einen Blick

  • Für den Bericht wurden über 1.000 Unternehmen ab zehn Mitarbeitenden befragt.
  • Von den Unternehmen, die Opfer von Datendiebstahl, Industriespionage oder Sabotage wurden, konnte 2026 bereits mehr als jedes dritte (37 %) mindestens einen Angriff einem ausländischen Geheimdienst zuordnen.
  • Zum Vergleich: 2023 lag dieser Wert bei nur 7 %, im Vorjahr bei 28 %.
  • Der wirtschaftliche Gesamtschaden durch Diebstahl, Spionage und Sabotage liegt inzwischen bei über 200 Milliarden Euro pro Jahr – rund drei Viertel davon gehen auf klassische Cyberangriffe wie Phishing, Ransomware oder Schadsoftware zurück.
  • Besonders im Fadenkreuz: Firmen aus der Sicherheits- und Verteidigungsbranche sowie Unternehmen aus kritischen Bereichen wie Energie und Verkehr.

Was bedeutet das konkret?

Solche Angriffe sind längst nicht mehr nur ein abstraktes Risiko. Sie können Produktionsanlagen lahmlegen, Lieferketten unterbrechen und wertvolles technisches Know-how in falsche Hände geraten lassen. Wie real diese Bedrohung ist, zeigte sich erst im Frühjahr 2026, als das russische Verteidigungsministerium öffentlich Adressen deutscher Rüstungsunternehmen nannte – als Reaktion auf geplante Drohnenlieferungen an die Ukraine.

Wichtig zu wissen: Ein großer Teil dieser Angriffe läuft über ganz alltägliche digitale Einfallstore – etwa eine gefälschte E-Mail, ein unbedachter Klick auf einen Link oder ein zu einfaches Passwort. Genau hier setzt gute IT-Sicherheit an, lange bevor es zu einem größeren Schaden kommt.

Unsere Empfehlung

Sie müssen kein Rüstungsunternehmen sein, um ins Visier zu geraten – auch mittelständische Betriebe mit wertvollem Know-how oder sensiblen Kundendaten sind attraktive Ziele. Ein paar einfache, aber wirksame Maßnahmen helfen bereits deutlich:

  • Mitarbeitende regelmäßig für Phishing und Social Engineering sensibilisieren, z.B. mit den Awareness-Trainings unseres Partners G DATA CyberDefense
  • Zugänge und Passwörter konsequent absichern (z. B. durch Zwei-Faktor-Anmeldung), z.B. mit der Lösung CiscoDuo, die wir gerne live vorstellen
  • Systeme und Software aktuell halten, z.B. mit unserem Patch Management Angebot
  • Ein Notfallkonzept für den Ernstfall bereithalten, das wir gerne mit Ihnen und für Sie erstellen – mit BSI-zertifizierten Grundschutz-Praktikern
  • Eine Angriffs- und Einbrucherkennung unseres Partners Cybersense rettet dann, wenn doch einmal die Hürden überwunden wurden – ohne unnötige False Positives und als managed Service
  • 24/7 MDR-Service unseres Partners ForeNova Technologies bietet Ihnen auch dann Schutz, wenn Ihre IT Dienst-, oder Wochenende hat – zu attraktiven Konditionen

Gerne unterstützen wir Sie dabei, Ihr Unternehmen gegen diese wachsende Bedrohung abzusichern – von der ersten Risikoeinschätzung bis zur technischen Umsetzung. Sprechen Sie uns an.


Quellen: Handelsblatt, „Sicherheit: Verfassungsschutz erwartet mehr Geheimdienstangriffe auf Firmen“, 26.08.2026; Bundesamt für Verfassungsschutz, Pressemitteilung zur Bitkom-Studie „Wirtschaftsschutz 2026“; Bitkom/Verfassungsschutz, Wirtschaftsschutzbericht 2026.
Text mittels KI strukturiert, Artikelbild mittels KI-generiert
Achtung, Entwickler: Neue Schadsoftware-Welle bedroht Software-Lieferketten

Aktuell warnen IT-Sicherheitsexperten vor einer neuen Angriffswelle des Schadprogramms „Shai-Hulud“, das sich über das weit verbreitete npm-Ökosystem verbreitet – die zentrale Bezugsquelle für Software-Bausteine in unzähligen JavaScript-Anwendungen. Seit Anfang August wurden bereits über 440 Softwarepakete infiziert, darunter Bibliotheken mit zusammen mehr als zwei Milliarden Downloads pro Monat.

Das Perfide daran: Der Wurm tarnt sich nicht als offensichtlich schädliche Datei, sondern schleicht sich über ganz normale Softwareinstallationen ein. Im Hintergrund stiehlt er Zugangsdaten zu Code-Repositories, Cloud-Diensten und Build-Prozessen – und verbreitet sich darüber selbstständig weiter. Ein einziger infizierter Entwicklerrechner kann so zum Einfallstor für ganze Unternehmensnetzwerke werden.

Was bedeutet das für Ihr Unternehmen?

Wer eigene Software entwickelt oder Anwendungen einsetzt, die auf entsprechenden Bibliotheken basieren, sollte jetzt prüfen, ob betroffene Paketversionen im Einsatz sind. Zugangsdaten zu npm, GitHub, Cloud-Diensten, SSH und CI/CD-Systemen sollten im Zweifel vorsorglich erneuert werden.

Früherkennung statt böser Überraschung

Als IT-Systemhaus setzen wir bei Oberberg-Online auf Partner, die genau für solche Bedrohungslagen die passende Antwort haben. Mit der Cybersense GmbH aus Dortmund arbeiten wir eng zusammen, wenn es um moderne Deception-Technologie geht: Statt nur auf klassische Schutzmechanismen zu setzen, platziert Cybersense unsichtbare Köder auf Entwicklerrechnern und in Build-Umgebungen. Greift ein Angreifer oder ein Wurm wie Shai-Hulud darauf zu, schlägt das System sofort und gezielt Alarm – oft, bevor größerer Schaden entsteht.

„Der Wurm verrät sich in dem Moment, in dem er zugreift“, so Cybersense-Geschäftsführer Ralf Sturhan. Genau dieser Ansatz macht den Unterschied zwischen einem rechtzeitig gestoppten Vorfall und einem Sicherheitsvorfall, von dem man erst Wochen später aus der Presse erfährt.

Jetzt handeln – wir beraten Sie

Sie sind unsicher, ob Ihre Systeme betroffen sein könnten, oder möchten Ihre Entwicklungs- und Build-Umgebungen grundsätzlich besser absichern? Sprechen Sie uns an: Als zertifizierter Partner von Cybersense unterstützen wir Sie dabei, Früherkennung für Ihre IT-Infrastruktur einzurichten und Ihr Unternehmen gegen Supply-Chain-Angriffe wie Shai-Hulud zu wappnen.

👉 Kontaktieren Sie unser Team jetzt für eine unverbindliche Sicherheitsberatung.

Quelle: Pressemitteilung der Cybersense GmbH, Dortmund, 10. August 2026

Artikelbild von Cybersense, mit KI bearbeitet

Die Meldungen in der Presse häufen sich. Die KI-Systeme von OpenAI, Anthropic und ganz neu auch von Meta sind unerlaubt aus geschützten Umgebungen ausgebrochen und haben sich Zugang in fremde Unternehmensnetze verschafft.

Hierbei sehen die klassischen Verteidigungssysteme leider sehr alt aus, denn Firewalls, Endpoint-Protection & Co. wurden einfach überwunden. Angesichts automatisierter Schwachstellenanalyse und dem Schreiben von Exploits dazu, sowie automatisierten Angriffen, schlagen der Verfassungsschutz und das BSI Alarm.

Aber wie können Unternehmen darauf reagieren? Während klassische Security-Systeme nicht alarmieren, erkennt und stoppt Cybersense solche Attacken. Wie das funktioniert, zeigt unser Partner im Webcast am 18.08.2026.

JETZT HIER ANMELDEN: Cybersense Webcast „Ist KI außer Kontrolle?“

Wer am 18.08. keine Zeit hat, muss nicht leer ausgehen, denn wir zeigen Euch gerne die Lösung in einem persönlichen Termin. Terminwünsche gerne via 02261 9155050 an uns kommunizieren.


(Artikelbild kontrolliert mit KI erstellt)

𝗔𝗻𝗴𝗿𝗶𝗳𝗳𝘀𝗲𝗿𝗸𝗲𝗻𝗻𝘂𝗻𝗴 𝗶𝗻 𝘄𝗲𝗻𝗶𝗴𝗲𝗿 𝗮𝗹𝘀 𝟮 𝗪𝗼𝗰𝗵𝗲𝗻.
29.500 Einrichtungen fallen in Deutschland unter #NIS2. Die meisten haben MFA, Schulungen und eine Risikoanalyse. Und trotzdem keine Antwort auf die Kernfrage des Gesetzes:

𝗪𝗶𝗲 𝗸𝗼̈𝗻𝗻𝗲𝗻 𝗦𝗶𝗲 𝗲𝗶𝗻𝗲𝗻 𝗦𝗶𝗰𝗵𝗲𝗿𝗵𝗲𝗶𝘁𝘀𝘃𝗼𝗿𝗳𝗮𝗹𝗹 𝗲𝗿𝗸𝗲𝗻𝗻𝗲𝗻, 𝗯𝗲𝘃𝗼𝗿 𝗦𝗶𝗲 𝗶𝗵𝗻 𝗺𝗲𝗹𝗱𝗲𝗻 𝗺𝘂̈𝘀𝘀𝗲𝗻?
Ohne Logerfassung, ohne Erkennungsregeln, ohne Alarmbewertung: gar nicht. Genau diese Lücke schließen wir mit unserem Partner Cybersense. In rund 14 Tagen, maßgeschneidert auf Ihre Umgebung, betreut aus dem Cybersense SOC in #Dortmund, NRW.

– 𝗙𝗿𝘂̈𝗵𝘄𝗮𝗿𝗻𝘂𝗻𝗴 𝗱𝘂𝗿𝗰𝗵 𝗗𝗲𝘁𝗲𝗰𝘁𝗶𝗼𝗻: Lures und Traps im Active Directory, in Dateifreigaben und im Netzwerk. Angreifer werden in der Ausforschungsphase sichtbar – lange bevor Schaden entsteht. Agentenlos, rückwirkungsfrei, unabhängig von Signaturen. 🚨

– 𝗟𝗼𝗴𝗯𝗮𝘀𝗶𝗲𝗿𝘁𝗲 𝗘𝗿𝗸𝗲𝗻𝗻𝘂𝗻𝗴 𝗺𝗶𝘁 𝗱𝗲𝗺 𝗖𝗼𝗿𝗲 𝗦𝗜𝗘𝗠: Rund 40 kuratierte Use Cases nach MITRE ATT&CK für Windows- und Linux-Sicherheitsereignisse. Logs werden zentral erfasst, korreliert und nachvollziehbar aufbewahrt. 💡

– 𝗖𝗼-𝗠𝗮𝗻𝗮𝗴𝗲𝗱 𝗦𝗢𝗖 𝗮𝘂𝘀 𝗗𝗼𝗿𝘁𝗺𝘂𝗻𝗱, NRW: Das Cybersense Team bewertet jeden Alarm und liefert eine konkrete Handlungsempfehlung. Ein eigenes SOC-Team ist dafür nicht erforderlich. 🤝

NIS-2 wartet nicht. Aber der Einstieg muss nicht 12 Monate dauern.

Interessiert? 02261 9155050 anrufen und einen Demo-Termin vereinbaren!


Angriffsfrüherkennung aus Deutschland 🇩🇪, patentiert in Deutschland und der EU (übrigens auch in den USA), und zudem eine Lösung komplett ON PREMISES !!!

Keine Daten, nicht einmal Hashes verlassen das Haus der Kunden, da die Lösung keinen Agent 🕵️‍♂️ benötigt, der Daten sammelt und in der Cloud analysieren lässt.

DSGVO-konform, KRITIS-konform !

Die Entwickler und das SOC sitzen in Dortmund.

Cybersense-Kunden kommen aus den unterschiedlichsten Bereichen, ob Bundesbehörden, Mittelständler, Kommunen, Gesundheitswesen oder Dienstleistern (Retail, Logistik, Finanzen, etc.).


Next-Level-Security für das ganze Unternehmen zum monatlichen Preis eines Firmenwagens.

Flyer downloaden? Hier entlang.

Mehr Infos gefällig? 02261 9155050, oder Mail an vertrieb@oberberg.net


(Titelbild KI-generiert)


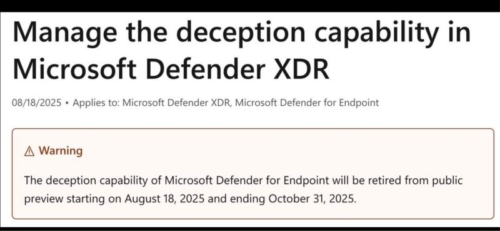
Ab jetzt ist Schluss mit Microsofts Deception im Produkt Microsoft-Defender. Eine krasse Fehlentwicklung.

Bei MITRE wird Deception Technologie als sehr vorteilhaft deklariert, heißt dort aber Adversary Engagement. Mit unserem Partner Cybersense bieten wir patentierte Advanced Deception Technologie aus Deutschland an. Für KMU, öffentliche Auftraggeber und große Unternehmen gleichermaßen.

Einbruchserkennung ist damit kein Hexenwerk mehr, maßgeschenidert, unerkennbar, betriebssicher und schnell implementiert.

Mehr erfahren? Machen wir gerne. 02261 9155050


100 Sekunden, die sich lohnen. Im Video wird kurz und knackig erklärt, warum in Ihrem Unternehmen die letzte Verteidigungslinie mit unserem Partner Cybersense bestückt werden sollte.

Fragen Sie uns nach dem attraktiven KMU-Bundle.


Einladung zum Cybersense Webcast mit Live-Demo am 23.04.25 von 11:00 – 12:00 Uhr.

Für viele öffentliche Auftraggeber und Wirtschaftsunternehmen stellt sich die Frage nach der richtigen Security-Investition. Budgets sind begrenzt, qualifiziertes Personal ist knapp und Zeitmangel im Tagesgeschäft ist die Regel.

Angriffe aus dem Cyberraum sind permanente Realität und es trifft immer wieder auch solche Unternehmen, die man als gut aufgestellt einstufen würde. Damit kommen wir auch schon zu einem Kernproblem: Was ist, wenn Firewall und / oder Endpoint-Security überwunden sind? Im Normalfall kann der Angreifer sich in Ruhe im Netzwerk umschauen, ausbreiten und dann irgendwann zuschlagen. Die Auswirkungen sind dann i.d.R. eklatant und es dauert im besten Fall eine längere Zeit, bis das Unternehmen wieder handlungsfähig ist.

Mit Cybersense werden Angriffe erkannt, bevor die Übeltäter größere Schäden anrichten. Das Beste dabei:

  • preiswerter, als man denkt
  • managed Service ohne eigenen Personaleinsatz
  • schnelle, betriebsbereite Einführung im Kundennetz (2-4 Wochen, je nach Kundengröße)
  • Entwicklung, Service und Betrieb aus NRW in deutscher Sprache
  • zugeteiltes Patent
  • bewiesene Praxistauglichkeit in vielen Kundenszenarien
  • stoppt Angriffe und erhöht die Sichtbarkeit an Stellen, die sonst im Dunklen bleiben

Wir können die Aussagen unseres Partners nur bestätigen: Die Integration von Cybersense Deception in Ihre IT-Infrastruktur erfolgt nahtlos und unkompliziert. Entdecken Sie mit uns, warum unsere Lösung als eine der effektivsten im Bereich Angriffserkennung gilt.

Jetzt hier anmelden zum Webcast mit Live-Demo am 23.04.25

Die Früherkennung von Einbrüchen in Netzwerke (IT und OT) ist ein gutes Beispiel für den Spruch „Zeit ist Geld“. Je eher eine Überwindung der eigenen Sicherheitssysteme erkannt wird, desto weniger Schaden kann ein Angreifer anrichten.

In den meisten Fällen ist eine so zeitige Reaktion möglich, dass es gar nicht zu einem Großschaden kommt. Unser Partner Cybersense zeigt in einem Webcast mit Live-Demo am 15.02.2023 von 11:00 – 12:00 Uhr wie einfach Sie Ihren Schutz deutlich verbessern können, ohne große eigene Personalressourcen zu benötigen.

Als managed Service ist unsere Lösung i.d.R. bereits innerhalb von 2-3 Wochen am Start.

Den Link zum Webinar senden wir auf Anfrage sehr gerne zu. Einfach per Mail an vertrieb@oberberg.net mit dem Stichwort „Cybersense“ anfordern.


Die Verantwortlichen für IT-Sicherheit werden aktuell von einer unfassbaren Dynamik getrieben. Ob Log4j, Ransomware-Attacken oder fehlende Awareness bei Mitarbeitern:

Niemand ist vor einem Netzwerkeinbruch und den oftmals teuren Folgen gefeit. Die Frage ist eben nicht mehr ob und wann Sie angegriffen werden, sondern wann Sie den Einbruch erkennen.

Doch wie erkennt man frühzeitig Einbrüche in das Netzwerk, wenn Firewall und Co. überwunden werden?

Neue Lösungen müssen her: Lösungen, die KEINE zusätzlichen Personalressourcen „fressen“, die aber die Sicherheit von IT- und OT-Netzwerken binnen kürzester Zeit signifikant erhöhen.

Schon heute schützt unser Partner CYBERSENSE namhafte Kunden aus Telekommunikation, Logistik, Handel, Produktion, Gesundheitswesen, aber auch aus Kommunen und Stadtwerken, die KRITIS-relevant sind, wirksam vor unbefugten Zugriffen auf produktive Systeme.

Aufgrund einer organisatorischen Erforderlichkeit müssen wir leider vom 27.04.22 verschieben:

Wir zeigen am 04.05.2022 von 14:00 – 15:00 Uhr live, warum Sie auf CYBERSENSE setzen sollten. Ihre Einwahldaten erhalten Sie von uns, wenn Sie sich unter vertrieb@oberberg.net für das Event anmelden.